Thorsten Siefert
Technik und Gestaltung
Thorsten Siefert
Es gilt das gesprochene Wort
Warum gute Governance einen sicheren und gangbaren Weg schaffen muss
Manchmal zeigt sich die Qualität von Governance nicht daran, wie gut eine Regel formuliert ist.
Sondern daran, was ein Mitarbeiter tun soll, nachdem die Regel ausgesprochen wurde.
Vor einiger Zeit musste in einer Organisation ein bereits abgestimmtes Dokument kurzfristig an eine externe Stelle übermittelt werden. Der Inhalt war personenbezogen und schutzbedürftig. Also kein Fall für einen völlig sorglosen Umgang.
Der vorgesehene Weg war allerdings bemerkenswert:
- Ausdrucken.
- Per Post verschicken.
- Oder faxen.
Ich fragte nach einer elektronischen Übermittlung.
Die Antwort war sinngemäß:
„Das dürfen wir aus Datenschutzgründen nicht per E-Mail versenden.“
Damit hätte die Diskussion eigentlich beendet sein können.
Für mich begann sie an dieser Stelle erst.
Denn die interessante Frage war nicht, ob sensible Informationen geschützt werden müssen. Natürlich müssen sie das.
Die interessante Frage war:
Welchen sicheren, praktikablen und freigegebenen digitalen Weg hat die Organisation ihren Mitarbeitern stattdessen zur Verfügung gestellt?
Die Antwort war offenbar: keinen.
Und genau dort wird aus Datenschutz ein Organisationsproblem.
E-Mail ist nicht gleich „unverschlüsselte E-Mail“
In solchen Situationen fällt erstaunlich häufig der Satz:
„Personenbezogene Daten dürfen nicht unverschlüsselt per E-Mail versendet werden.“
Das klingt eindeutig.
Technisch ist es aber wesentlich differenzierter.
Denn „E-Mail“ und „unverschlüsselt“ sind keine Synonyme.
Bei moderner E-Mail-Kommunikation muss mindestens zwischen Transportverschlüsselung und Inhaltsverschlüsselung unterschieden werden.
Transportverschlüsselung
Bei der Transportverschlüsselung wird die Verbindung zwischen den beteiligten Systemen geschützt, typischerweise über TLS.
Vereinfacht:
Absender → Mailserver → Mailserver → Empfänger
Die Übertragungsstrecken können dabei verschlüsselt sein.
Das ist heute bei professionell betriebenen Maildiensten weit verbreitet. Die klassische Vorstellung, eine E-Mail werde grundsätzlich als vollständig offener Klartext durchs Internet geschickt, beschreibt die heutige Praxis daher nur noch unzureichend.
Aber Transportverschlüsselung hat Grenzen.
Sie schützt die Übertragung zwischen den beteiligten Systemen. Sie bedeutet nicht automatisch, dass nur Absender und Empfänger den Inhalt lesen können.
Auf Mailservern kann die Nachricht weiterhin im Klartext vorliegen. Auch der Schutz der einzelnen Transportabschnitte hängt von der konkreten Konfiguration und den beteiligten Systemen ab.
Inhaltsverschlüsselung
Davon zu unterscheiden ist die Verschlüsselung des eigentlichen Nachrichteninhalts.
Dafür gibt es beispielsweise Verfahren wie:
- S/MIME,
- OpenPGP,
- sichere Mail-Gateways,
- verschlüsselte Downloadbereiche,
- geschützte Austauschplattformen oder
- speziell dafür vorgesehene Datentransferdienste.
Bei geeigneter Umsetzung bleibt der Inhalt selbst geschützt und kann nur von den vorgesehenen Empfängern entschlüsselt beziehungsweise über einen gesicherten Zugang abgerufen werden.
Die entscheidende Frage lautet deshalb nicht:
„E-Mail erlaubt oder verboten?“
Sondern:
„Welches Schutzbedürfnis hat die Information – und welcher Übertragungsweg erfüllt dieses Schutzbedürfnis angemessen?“
Das ist ein erheblicher Unterschied.
Warum Verbote noch keine Governance sind
Ein Verbot kann fachlich vollkommen nachvollziehbar sein.
Vielleicht möchte eine Organisation bestimmte Kategorien personenbezogener Daten nicht über normale E-Mail-Kommunikation versenden.
Das kann eine bewusste Sicherheitsentscheidung sein.
Problematisch wird es erst, wenn die Regel lautet:
„Dieser Weg ist nicht erlaubt.“
und auf die naheliegende nächste Frage
„Welcher Weg ist erlaubt?“
keine praktikable Antwort folgt.
Dann verlagert Governance das Problem lediglich auf die Beschäftigten.
Sie müssen improvisieren.
Sie drucken Dokumente aus.
Sie suchen Faxnummern.
Sie telefonieren hinter Unterlagen her.
Sie verschicken Briefe.
Oder sie entwickeln eigene Workarounds.
Genau das sollte Governance eigentlich verhindern.
Denn der Zweck einer Regel ist nicht, einen Arbeitsprozess zum Stillstand zu bringen.
Ihr Zweck ist, einen vertretbaren Rahmen für die Durchführung des Arbeitsprozesses festzulegen.
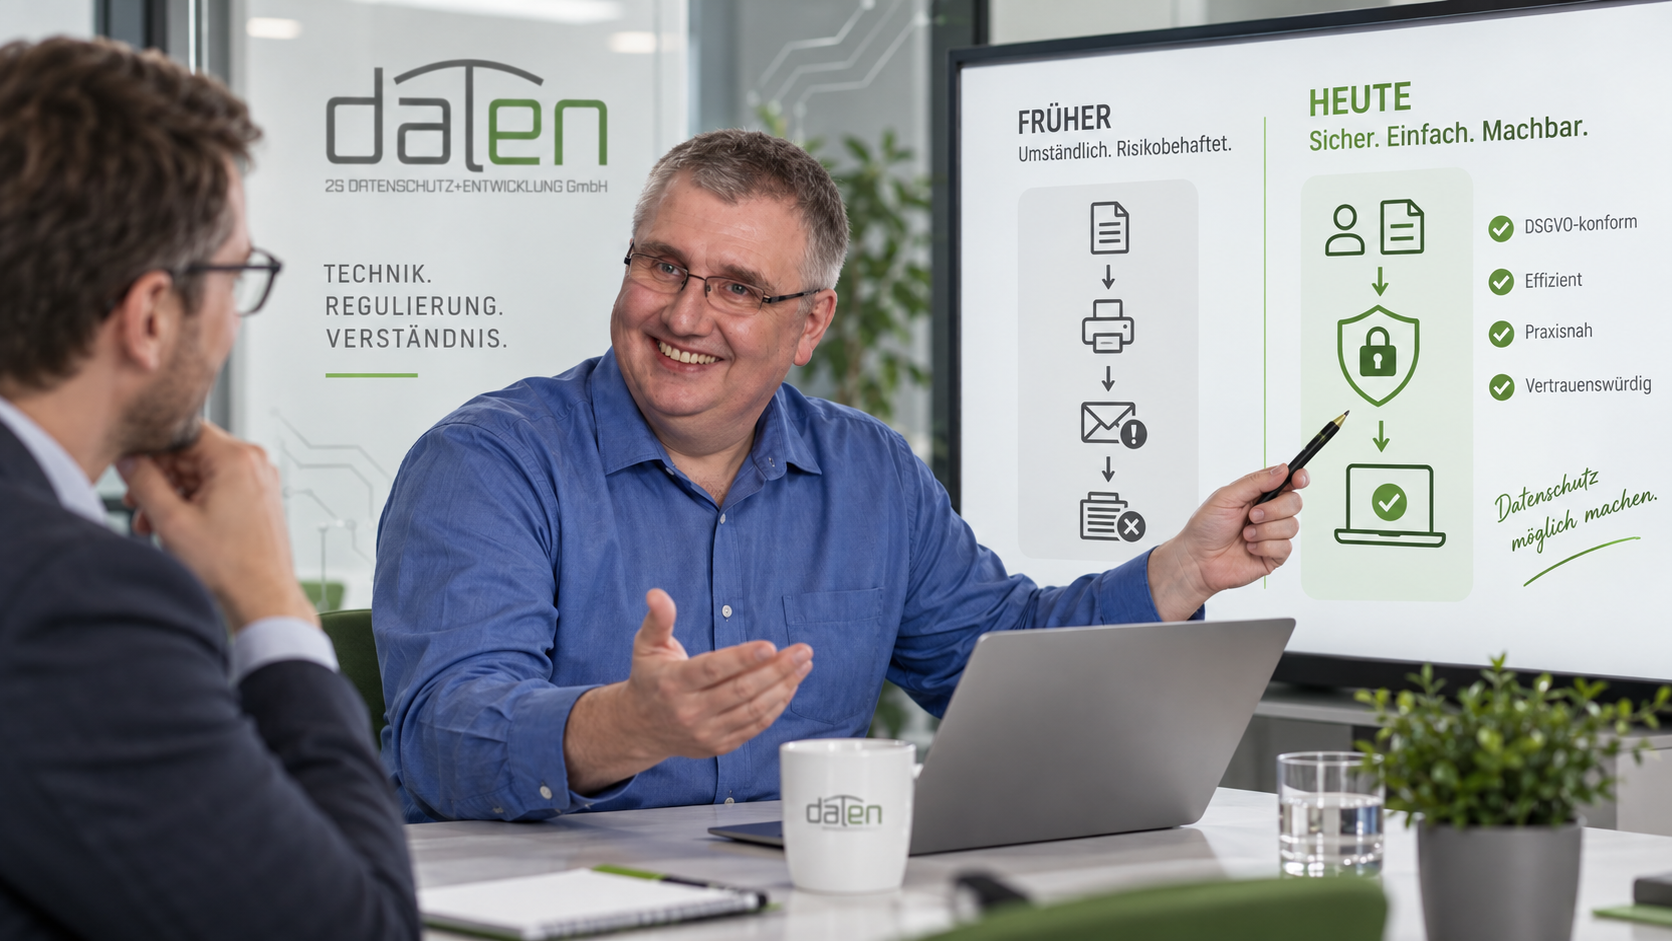
Datenschutz sollte Arbeit ermöglichen und nicht unmöglich machen
Datenschutz wird im betrieblichen Alltag gelegentlich als Gegenspieler effizienter Prozesse wahrgenommen.
Das ist nachvollziehbar, wenn Mitarbeiter Datenschutz hauptsächlich in dieser Form erleben:
- Nein.
- Nein, das darf nicht per Mail.
- Nein, das darf nicht in die Cloud.
- Nein, dieses Tool darf nicht verwendet werden.
- Nein, diese Datei darf nicht geteilt werden.
- Nein, dieser Dienst ist nicht freigegeben.
Ein funktionierendes Datenschutzmanagement muss selbstverständlich Grenzen setzen.
Aber es darf dort nicht aufhören.
Nach dem Nein muss ein Ja, so geht es folgen.
Zum Beispiel:
Diese Daten bitte nicht als normale E-Mail-Anlage versenden. Dafür steht Ihnen unser sicherer Datenaustausch zur Verfügung.
Oder:
Für diese Schutzklasse verwenden wir S/MIME.
Oder:
Externe Empfänger erhalten einen zeitlich begrenzten Zugang zu einem geschützten Downloadbereich.
Oder möglicherweise auch:
Für diese Daten und diesen konkreten Zweck ist die vorhandene transportverschlüsselte E-Mail-Kommunikation nach unserer Bewertung ausreichend.
Welche Lösung richtig ist, hängt vom konkreten Risiko, vom Inhalt, von den Empfängern und von den organisatorischen Rahmenbedingungen ab.
Aber es braucht eine Lösung.
„Sicher“ ist keine binäre Eigenschaft
Gerade bei E-Mail-Kommunikation zeigt sich ein grundsätzliches Problem vieler Governance-Regeln.
Technische Sachverhalte werden binär formuliert:
- sicher / unsicher
- verschlüsselt / unverschlüsselt
- erlaubt / verboten
Die Realität besteht aber aus Schutzmaßnahmen und Risiken.
Eine TLS-transportverschlüsselte E-Mail bietet einen anderen Schutz als eine Ende-zu-Ende beziehungsweise inhaltsverschlüsselte Nachricht.
Eine verschlüsselte Austauschplattform hat andere Eigenschaften als S/MIME.
Ein Brief hat wiederum völlig andere Risiken.
Auch das Fax ist nicht automatisch der magische sichere Gegenentwurf zur E-Mail.
Bei allen Übertragungswegen stellen sich Fragen:
Wer kann zugreifen?
Wie wird der Empfänger authentifiziert?
Wie wird eine Fehladressierung verhindert?
Wo liegen Kopien?
Wie lange werden Daten gespeichert?
Wie wird Zugriff protokolliert?
Was passiert bei Fehlzustellungen?
Die Wahl des Kommunikationsmittels sollte deshalb aus einer Risikobetrachtung entstehen.
Nicht aus einem Schlagwort.
Wenn „Datenschutz“ zum Prozessabbruch führt
Aus Sicht des Mitarbeiters ist eine Regel ohne Alternative besonders problematisch.
- Er hat eine Aufgabe.
- Er kennt das Ziel.
- Er möchte sie erledigen.
Dann erreicht ihn eine Governance-Vorgabe:
So nicht.
Wenn anschließend kein vorgesehener Weg existiert, wird Datenschutz nicht als Schutzmechanismus erlebt.
Sondern als Ursache zusätzlicher Arbeit.
Das ist gefährlich.
Nicht nur für die Akzeptanz des Datenschutzes.
Sondern auch für den Datenschutz selbst.
Denn Menschen suchen Wege, ihre Aufgaben trotzdem zu erledigen.
Je weniger praktikabel der offizielle Prozess ist, desto attraktiver werden informelle Alternativen.
Damit entsteht genau das Muster, das bereits beim Trampelpfad aus dem ersten Teil dieser Reihe sichtbar wurde:
Die Organisation entwirft einen offiziellen Weg.
Der Arbeitsalltag findet einen anderen.
Nur ist der Trampelpfad bei personenbezogenen Daten unter Umständen deutlich riskanter.
Governance muss bis zum Arbeitsplatz reichen
Eine Datenschutzrichtlinie ist noch keine funktionierende Datenschutzorganisation.
Auch eine Entscheidung des Datenschutzbeauftragten ist noch kein vollständiger Prozess.
Die entscheidende Frage lautet:
Kann der Mitarbeiter die Vorgabe in seinem konkreten Arbeitsablauf tatsächlich umsetzen?
Dazu gehört mehr als Recht.
Es braucht:
Regeln
Welche Daten dürfen auf welchem Weg verarbeitet werden?
Technik
Welche sicheren Werkzeuge stehen dafür zur Verfügung?
Berechtigungen
Wer darf sie nutzen?
Prozesse
Wie funktioniert der Arbeitsablauf konkret?
Schulung
Weiß der Mitarbeiter, welchen Weg er nehmen soll?
Support
Was passiert, wenn ein Sonderfall entsteht?
Erst zusammen ergibt das wirksame Governance.
Der Datenschutzbeauftragte allein kann das nicht lösen. Der Datenschutzkoordinator oder -manager auch nicht.
Hier liegt auch eine wichtige organisatorische Abgrenzung.
Es wäre zu einfach, jedes Problem dieser Art dem Datenschutzbeauftragten zuzuschreiben.
Der Datenschutzbeauftragte berät, bewertet und weist auf Risiken hin.
Aber daraus eine arbeitsfähige technische und organisatorische Lösung zu bauen, ist regelmäßig eine gemeinsame Aufgabe.
Dazu gehören je nach Organisation:
- IT,
- Informationssicherheit,
- Fachbereich,
- Prozessverantwortliche,
- Management,
- Einkauf,
- gegebenenfalls Architektur und
- Datenschutz.
Wenn beispielsweise entschieden wird:
„Diese Dokumente sollen nicht als normale Mail-Anlage versendet werden“,
folgt daraus eine technische und organisatorische Aufgabe:
- Welcher Dienst soll stattdessen genutzt werden?
- Wer beschafft ihn?
- Wer konfiguriert ihn?
- Wer integriert ihn?
- Wer betreibt ihn?
- Wer erklärt ihn?
- Und wer überprüft, ob Mitarbeiter damit ihre Aufgaben tatsächlich erledigen können?
Genau an diesen Übergängen entscheidet sich, ob Governance funktioniert.
Vier Fragen, die sich Organisationen stellen sollten
Bei jeder Einschränkung eines digitalen Arbeitswegs helfen vier Fragen:
Welches konkrete Risiko wollen wir reduzieren?
Nicht „wegen Datenschutz“, sondern präzise: Vertraulichkeit, Fehladressierung, unberechtigter Zugriff, Manipulation, Nachweisbarkeit oder etwas anderes?
Welche Schutzmaßnahmen existieren bereits?
Transportverschlüsselung, Inhaltsverschlüsselung, Zugriffsschutz, sichere Portale, Berechtigungsmanagement oder andere Kontrollen?
Welcher freigegebene Alternativweg steht dem Mitarbeiter zur Verfügung?
Eine Regel ohne operativ nutzbaren Ersatz ist unvollständig.
Ist der sichere Weg mindestens annähernd so praktikabel wie der unsichere?
Wenn die sichere Lösung wesentlich komplizierter ist, entstehen mit hoher Wahrscheinlichkeit Workarounds.
Die vierte Frage wird häufig unterschätzt.
Sicherheit, die im Alltag nicht verwendet wird, schützt wenig.
Was Technical Governance daraus macht
Technical Governance verbindet regulatorische Anforderungen mit technischer und organisatorischer Realität.
Deshalb reicht die Aussage
„Das ist datenschutzrechtlich nicht zulässig“
als Endpunkt nicht aus.
Sie ist möglicherweise der Anfang einer Aufgabe.
Die nächste Frage lautet:
„Wie machen wir es zulässig, sicher und gleichzeitig praktikabel?“
Genau hier müssen Regulierung und Technik miteinander übersetzt werden.
Nicht jede Information braucht denselben Schutz.
Nicht jeder Kommunikationsweg hat dasselbe Risiko.
Und nicht jedes Problem lässt sich durch ein pauschales Verbot lösen.
Die Aufgabe besteht darin, aus Anforderungen umsetzbare Kontrollmechanismen zu machen.
Das kann bedeuten:
- vorhandene Transportverschlüsselung bewusst zu bewerten,
- für höhere Schutzbedarfe Inhaltsverschlüsselung einzusetzen,
- sichere Datenaustauschplattformen bereitzustellen,
- Prozesse nach Schutzklassen zu unterscheiden,
- Mitarbeiter durch klare Entscheidungsregeln zu führen,
- oder technische Kontrollen so einzubauen, dass Sicherheit möglichst selbstverständlich entsteht.
Dann verändert sich auch die Wahrnehmung von Governance.
Aus:
„Das dürfen Sie nicht.“
wird:
„Dafür verwenden Sie bitte diesen Weg.“
Das ist ein kleiner sprachlicher Unterschied.
Organisatorisch ist es ein fundamentaler.
Gute Governance definiert einen gangbaren Weg
Regeln sind notwendig.
Grenzen auch.
Gerade bei sensiblen personenbezogenen Daten wäre eine Haltung nach dem Motto „wird schon gutgehen“ keine vernünftige Alternative.
Aber gute Governance misst sich nicht an der Zahl ihrer Verbote.
Sie misst sich daran, ob eine Organisation ihre Aufgaben innerhalb dieser Regeln zuverlässig erledigen kann.
Datenschutz sollte deshalb nicht am Stoppschild enden.
Hinter dem Stoppschild muss ein anderer Weg beginnen.
Ein Weg, der angemessen sicher ist.
Ein Weg, den Mitarbeiter kennen.
Ein Weg, den die Technik unterstützt.
Und vor allem:
ein Weg, der tatsächlich gangbar ist.
Denn Governance ist nicht nur die Kunst, Nein zu sagen.
Wirksame Governance erklärt, wie es sicher geht.